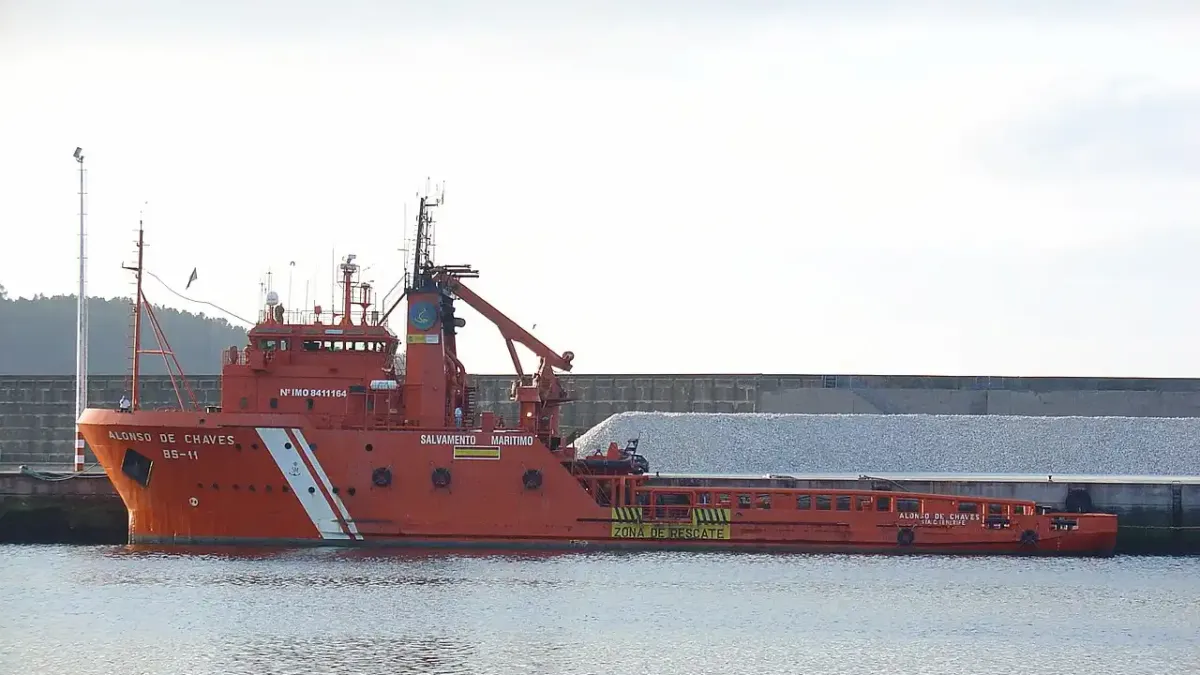
En la madrugada del 4 de noviembre de 2026, mientras las unidades de Salvamento Marítimo desplegadas en el archipiélago canario encaraban una de las fases más críticas de la ruta migratoria atlántica con más de 9.000 personas auxiliadas en apenas dos semanas, una intrusión informática forzó la desconexión preventiva de urgencia de varios de los programas neurálgicos de la entidad pública dependiente del Ministerio de Transportes y Movilidad Sostenible. El ciberataque, calificado técnicamente como un incidente de secuestro digital (*ransomware*) atribuido por los investigadores al grupo criminal conocido como Booba Team, provocó el apagado preventivo de herramientas operativas centrales, entre las que destaca el sistema SIGO, la plataforma informática que centraliza y gestiona las alertas de socorro y la información sobre emergencias marítimas en tiempo real en los centros de salvamento de toda España.
### El alcance de la intrusión: aislamiento de SIGO, SIMAN y Navision
La ofensiva no afectó a un único servidor periférico, sino que comprometió nodos corporativos que obligaron a los equipos de seguridad a ejecutar un corte selectivo de redes para impedir la propagación del malware a los entornos de control. Además del Sistema Integral de Gestión de Operaciones (SIGO), que registra las llamadas de auxilio, las posiciones de embarcaciones a la deriva y la movilización de helicópteros y buques en coordinación con el Centro Nacional de Coordinación de Salvamento (CNCS) en Madrid, la intrusión forzó el aislamiento de SIMAN, la aplicación encargada del mantenimiento técnico y la operatividad de la flota naval, así como de Navision, el software de gestión económica, administrativa y de compras de la entidad.
Pese a la gravedad del incidente informático, fuentes oficiales del organismo público y tripulaciones en activo confirmaron que la respuesta operativa en el mar se mantuvo plenamente operativa y sin interrupciones. La resiliencia del servicio radicó en la estricta segregación de las comunicaciones marítimas respecto a la red de datos interna: los centros de salvamento continuaron operando a través de los canales analógicos y satelitales del Servicio Móvil Marítimo, las frecuencias VHF internacionales de socorro (canal 16 y canal 70 de Llamada Selectiva Digital), los sistemas de radar costero y la telefonía directa, gestionando las coordenadas de avistamientos mediante protocolos manuales redundantes de contingencia.
### El vector de amenaza: la firma de 'Booba Team' y la intervención del CCN-CERT
Las pesquisas iniciales puestas en marcha por los especialistas de Salvamento Marítimo, la Policía Nacional y el Centro Criptológico Nacional (CCN-CERT)—organismo adscrito al Centro Nacional de Inteligencia (CNI) y máxima autoridad en la ciberdefensa de las administraciones públicas españolas—apuntan a la autoría de Booba Team. Esta organización cibercriminal, identificada en foros internacionales a mediados de 2026, se caracteriza por emplear metodologías de doble extorsión: sus operadores penetran en la infraestructura mediante credenciales corporativas comprometidas o campañas dirigidas de ingeniería social, exfiltran bases de datos confidenciales y proceden a cifrar los volúmenes de almacenamiento para exigir un rescate económico, amenazando con publicar la información sustraída en la *dark web* si la víctima no claudica.
Desde Salvamento Marítimo han subrayado que, en base a los análisis forenses preliminares, no consta que los atacantes lograran consumar el robo masivo de datos confidenciales ni comprometer registros de personas auxiliadas, y el grupo no ha reivindicado la acción en sus canales habituales de filtración. Inmediatamente después de detectar la intrusión, los responsables de seguridad emitieron comunicaciones internas de máxima urgencia ordenando a toda la plantilla el restablecimiento obligatorio de contraseñas de acceso corporativo, la prohibición estricta de abrir correos sospechosos o interactuar con enlaces externos y el endurecimiento de las políticas de acceso remoto (VPN).
### Coincidencia crítica: ciberofensiva en pleno récord de la ruta atlántica
La irrupción de Booba Team coincidió cronológicamente con el momento de máxima tensión asistencial en las costas de las Islas Canarias. En las mismas fechas del incidente cibernético, la presión sobre la ruta de cayucos hacia El Hierro, Tenerife y Gran Canaria pulverizó registros históricos, alcanzando el récord de 1.580 personas desembarcadas en una sola jornada y obligando a la Guardia Civil y a Salvamento Marítimo a una movilización sin precedentes de sus tripulaciones. Esta saturación extrema de los recursos de primera acogida motivó que el Gobierno central declarara formalmente la emergencia migratoria en el archipiélago y despachara buques de refuerzo adicionales, como la guardamar Calíope y la salvamar Diphda, para apuntalar los operativos en La Restinga.
Aunque los investigadores del CCN-CERT descartan por el momento cualquier vínculo directo o intencionalidad geopolítica entre el ataque informático y las redes dedicadas al tráfico de migrantes en el Sahel y la costa noroccidental africana, la coincidencia temporal evidencia la extrema vulnerabilidad de los servicios públicos esenciales cuando sufren ataques cibernéticos oportunistas en escenarios de máxima exigencia física y humana. Si el apagado de los sistemas de gestión digital se hubiera extendido a las comunicaciones tácticas por radio o a los sistemas de enlace satelital con los helicópteros Helimer, la capacidad de localización de embarcaciones precarias en aguas abiertas se habría visto drásticamente mermada, con consecuencias potencialmente trágicas en alta mar.
### Lecciones estructurales para la ciberseguridad de infraestructuras críticas
El ciberataque a Salvamento Marítimo reabre el debate sobre el grado de blindaje y resiliencia de los organismos públicos estatales clasificados como prestadores de servicios esenciales bajo el marco regulatorio europeo de la Directiva NIS2. La fragmentación entre programas de gestión logística corporativa y las aplicaciones de seguimiento operativo demuestra que la interconexión de entornos informáticos administrativos con plataformas de control de emergencias introduce vectores de riesgo que bandas de ransomware pueden explotar con facilidad.
Los analistas en ciberdefensa coinciden en que el incidente debe acelerar la implementación de arquitecturas de confianza cero (*Zero Trust*), la segmentación física y lógica inviolable entre redes operacionales (OT) y redes corporativas (IT), y la ejecución periódica de simulacros de crisis donde se audite la capacidad de los equipos de rescate para operar en modo degradado durante semanas. La rápida contención llevada a cabo por el CCN-CERT evitó la parálisis de los salvamentos en aguas de Canarias, pero el episodio constituye una severa advertencia sobre los costes operativos y humanos que la cibercriminalidad global puede infligir sobre los servicios de emergencia del Estado.
### Fuentes consultadas
- [elDiario.es (Crónica de investigación y tecnología)](https://www.eldiario.es/tecnologia/ciberataque-obligo-desconectar-sistemas-salvamento-maritimo-plena-crisis-migratoria_1_13651742.html)
- [El Folio (Actualidad tecnológica y análisis de seguridad)](https://elfolio.es/ciberataque-salvamento-maritimo-sistemas-desconectados/)
- [Moncloa.com (Operaciones de rescate y récord de llegadas a Canarias)](https://www.moncloa.com/2026/11/15/guardia-civil-record-cayucos-canarias-3468324/)
~Spain ~Ciberseguridad ~SalvamentoMaritimo ~Canarias ~Inmigracion